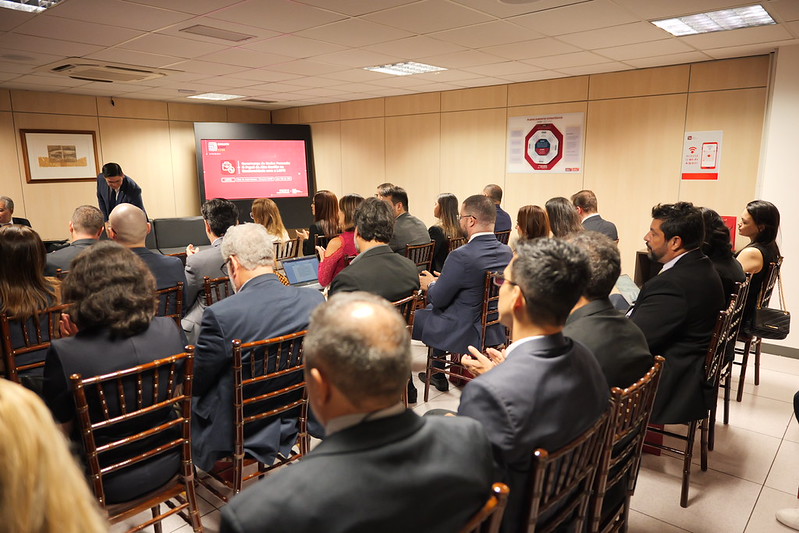
 As responsabilidades dos dirigentes do Ministério Público na proteção de dados pessoais e as medidas necessárias para cumprir a Lei Geral de Proteção de Dados Pessoais (LGPD) foram discutidas nessa terça-feira, 10 de novembro, durante seminário realizado pelo Conselho Nacional do Ministério Público (CNMP), em Brasília. O encontro ocorreu após o encerramento dos prazos de adequação estabelecidos pela Resolução CNMP nº 281/2023 e abordou os procedimentos de fiscalização do cumprimento dessas normas nas unidades do Ministério Público.
Com o tema "Governança de Dados Pessoais: o papel da alta gestão na conformidade com a LGPD", o seminário integrou a programação do Circuito CNMP 2026. Promovido pela Comissão de Preservação da Autonomia do Ministério Público (CPAMP) e pela Unidade Especial de Proteção de Dados Pessoais (UEPDAP), o evento reuniu gestores, secretários-gerais e profissionais responsáveis pela proteção de dados pessoais nas unidades do MP.
Na abertura, o procurador do Trabalho e encarregado de proteção de dados pessoais do Ministério Público do Trabalho (MPT), José Fernando Maturana, representou o presidente da CPAMP, conselheiro José de Lima.
Maturana destacou que a proteção de dados pessoais precisa ser incorporada às decisões administrativas das instituições e não pode ficar restrita à atuação dos encarregados. "A proteção de dados tem que perpassar o cotidiano das decisões administrativas, das estruturas do Ministério Público brasileiro", afirmou.
Segundo ele, embora todos os Ministérios Públicos brasileiros já tenham encarregados de dados designados, é necessário ampliar o envolvimento da alta administração na aplicação da legislação. O objetivo do seminário foi demonstrar como os dirigentes podem contribuir para que a proteção de dados seja considerada nas decisões e nos processos de trabalho.
Prazos de adequação encerrados
A Resolução CNMP nº 281/2023 instituiu a Política Nacional de Proteção de Dados Pessoais e o Sistema Nacional de Proteção de Dados Pessoais no Ministério Público (Sinprodap/MP). A norma estabeleceu obrigações para adequar o funcionamento das instituições à legislação de proteção de dados.
Em junho de 2025, o CNMP publicou a Resolução nº 312/2025, que ampliou de um para dois anos três prazos previstos na regulamentação. Com a prorrogação, os prazos para a adequação dos atos internos e dos contratos e convênios que envolvem tratamento de dados pessoais terminaram em fevereiro de 2026.
O artigo 155 da resolução também estabeleceu prazo de dois anos para implementar a estrutura administrativa necessária à proteção de dados pessoais nas unidades do Ministério Público. A regulamentação prevê ainda a elaboração de relatórios anuais de conformidade para acompanhamento das medidas adotadas.
Responsabilidade da alta administração
Durante a palestra "O ramo/unidade como controlador: deveres da chefia e do secretário-geral no Sinprodap/MP", o promotor de Justiça do Ministério Público de Mato Grosso do Sul (MPMS) Paulo Roberto Ishikawa explicou como as responsabilidades pela proteção de dados pessoais estão distribuídas nas instituições.
Integrante da UEPDAP e coordenador do Comitê Nacional de Encarregados de Proteção de Dados Pessoais do Ministério Público (Conedap), Ishikawa destacou que o CNMP e cada ramo ou unidade do Ministério Público são responsáveis pelas decisões relacionadas ao tratamento de dados pessoais em suas respectivas áreas de atuação.
Na estrutura apresentada, a chefia institucional responde pelas decisões sobre o tratamento dos dados, enquanto o órgão gestor local atua na definição e aplicação das regras internas. A execução dessas medidas envolve diferentes setores administrativos.
Entre as atribuições apresentadas estão a expedição de instruções de serviço, a orientação de ações educativas, a avaliação de riscos, a elaboração de relatórios de impacto, a comunicação de incidentes e a implementação de programas de governança em privacidade.
O palestrante utilizou como exemplo a contratação de uma empresa de tecnologia da informação para demonstrar como os dados pessoais circulam dentro de uma instituição. Um único processo administrativo pode passar por setores como licitações, assessoria jurídica, Secretaria-Geral, finanças e tecnologia da informação, com acesso de diferentes servidores a informações pessoais.
O exemplo mostrou que a proteção de dados precisa ser considerada em todas as etapas dos processos administrativos, desde a coleta até o armazenamento, o compartilhamento e a eliminação das informações.
Proteção de dados exige participação dos gestores
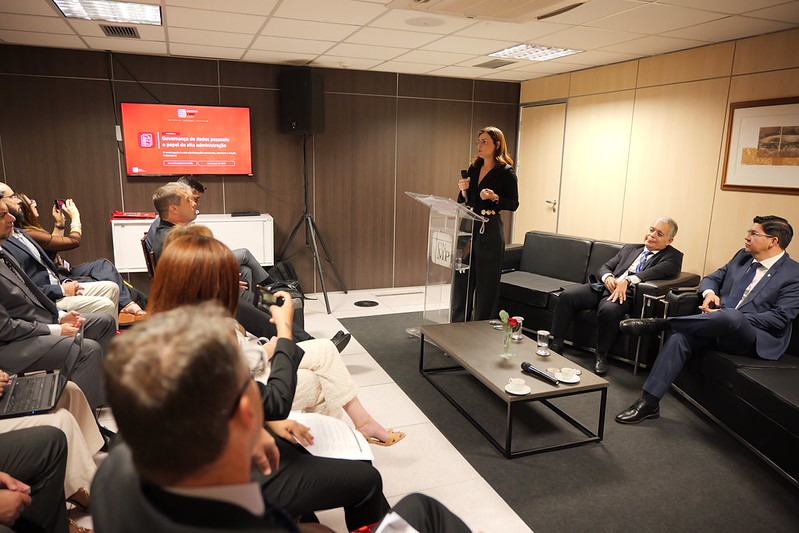 O uso de informações pessoais para perseguir grupos sociais e influenciar decisões políticas foi destacado pela encarregada de dados do CNMP, Ana Paula Franklin (foto), durante o seminário. Para demonstrar a importância da proteção dessas informações, ela lembrou episódios históricos, como a utilização de dados censitários na perseguição aos judeus durante o nazismo e o caso da Cambridge Analytica, envolvendo o uso de informações pessoais para influenciar processos eleitorais.
Ana Paula também mencionou situações recentes de utilização de dados de saúde e educação para identificar e perseguir imigrantes nos Estados Unidos. Segundo ela, a capacidade de reunir e cruzar grandes volumes de informações, ampliada pelas novas tecnologias, pode expor as pessoas a diferentes formas de vulnerabilidade.
A palestrante ressaltou que o Ministério Público tem uma responsabilidade especial nessa área, por ser uma instituição encarregada da defesa dos direitos fundamentais. Por isso, a proteção dos dados pessoais deve estar presente tanto na atuação institucional quanto nas atividades administrativas.
Na palestra "O encarregado e a alta administração: autonomia, estrutura e relação institucional", Ana Paula explicou que a simples nomeação de um encarregado de dados não garante o cumprimento da legislação. É necessário que esse profissional participe das decisões e que suas orientações sejam consideradas pelos gestores.
Para provocar uma reflexão sobre o assunto, ela fez três perguntas aos participantes: se conheciam o encarregado de dados de suas instituições, se haviam se reunido com ele naquele ano e se já tinham tomado alguma decisão com base em seus pareceres.
Segundo a palestrante, conhecer o encarregado é o primeiro passo. A governança efetiva, porém, exige que suas orientações produzam mudanças nos processos de trabalho e nas decisões administrativas.
Ana Paula também apresentou sinais de alerta para a gestão, como a implantação de sistemas sem conhecimento prévio do encarregado, pareceres técnicos sem resposta e a ausência de informações públicas sobre o profissional responsável. Ela reforçou que o encarregado exerce funções de orientação e assessoramento, mas a responsabilidade pela governança dos dados pessoais compete à alta administração.
O ciclo de vida dos dados pessoais
O procurador de Justiça e encarregado de dados do Ministério Público do Rio de Janeiro (MPRJ), Guilherme Magalhães Martins, integrante da UEPDAP, abordou o tratamento de informações pessoais desde a coleta até sua eliminação.
Na palestra "O ciclo de vida do dado pessoal na atividade administrativa: do inventário à eliminação", ele apresentou a importância do mapeamento das bases de dados e da identificação dos fundamentos legais que autorizam o tratamento dessas informações.
Martins destacou que a digitalização das atividades administrativas ampliou a importância dos dados pessoais na gestão pública. Nesse contexto, as instituições precisam conhecer quais informações coletam, por que as utilizam, como são armazenadas e por quanto tempo devem ser conservadas. "A proteção de dados veio para ficar. É uma realidade", afirmou.
O palestrante também abordou a necessidade de identificar as bases legais aplicáveis às atividades administrativas e de estabelecer procedimentos para responder às solicitações dos titulares dos dados pessoais.
O ciclo de vida dos dados envolve todas as etapas de tratamento, desde a obtenção das informações até sua eliminação, observadas as hipóteses legais que autorizam sua conservação.
Gestão de riscos, segurança e fiscalização
O segundo painel do seminário foi dedicado ao armazenamento, à segurança, aos incidentes e à fiscalização, com foco na gestão de riscos e na responsabilização institucional.
O encarregado de dados do Ministério Público do Trabalho (MPT), José Fernando Maturana, integrante da UEPDAP, apresentou a palestra "Armazenamento, sistemas e contratações: decisões de gestão com impacto em proteção de dados".
A avaliação de riscos, os Relatórios de Impacto à Proteção de Dados Pessoais (RIDP) e a resposta a incidentes foram os assuntos da palestra de Leonardo Andrade Macedo, encarregado de dados do Ministério Público Federal (MPF) e integrante da UEPDAP.
A programação incluiu ainda a exposição "Fiscalização, prestação de contas e responsabilização", conduzida por Carlos Renato Teive, promotor de Justiça do Ministério Público de Santa Catarina (MPSC) e coordenador de Controle e Sanções da UEPDAP.
O seminário também reservou espaço para debates com o público sobre as responsabilidades administrativas, a proteção de dados pessoais e os procedimentos de fiscalização.
Circuito CNMP 2026
O seminário integrou a programação do Circuito CNMP 2026, realizado de 9 a 13 de novembro, em Brasília. A iniciativa reúne atividades de diferentes áreas do Ministério Público brasileiro, com debates, apresentação de experiências e compartilhamento de conhecimentos voltados ao aperfeiçoamento da atuação institucional.
A programação completa está disponível em https://circuito.cnmp.mp.br/.
Foto: Anna Lídia Paes/CNMP